Penetratietest in Charlotte, NC
Charlotte is gemeten naar de activa van de daar gevestigde instellingen het op een na grootste bankencentrum van de Verenigde Staten: Bank of America en Truist hebben hun hoofdkantoor in Uptown, Wells Fargo heeft hier een van zijn grootste vestigingen, en daaromheen zitten de Charlotte Branch van de Federal Reserve Bank of Richmond, verzekeraars en pensioenaanbieders zoals Brighthouse Financial en TIAA, en een groeiende fintech- en paymentsgemeenschap. Dezelfde regio herbergt Duke Energy, de industriële hoofdkantoren van Honeywell en Nucor, Lowe's in het nabijgelegen Mooresville, de zorginstellingen van Atrium Health en Novant Health, en de hub van American Airlines op Charlotte Douglas International Airport. HackersHub voert offensieve beveiligingsopdrachten uit voor Nederlandse en Europese organisaties met activiteiten in Charlotte, gescoped op het dreigingsmodel dat hier werkelijk geldt: fraude en accountovername bij digitaal bankieren, ransomware en datadiefstal via externe dienstverleners, identiteitsaanvallen op grote operationele organisaties, en dreigingen tegen het elektriciteitsnet, samen met het GLBA-, FFIEC-, NERC CIP-, HIPAA-, PCI DSS- en SOC 2-bewijs dat toezichthouders, auditors en klanten verwachten. HackersHub stelt daarnaast 20 kosteloze penetratietests open voor in aanmerking komende Amerikaanse bedrijven in aanloop naar de Amerikaanse uitbreiding in het eerste kwartaal van 2027; geschiktheid, afgesproken scope en beschikbaarheid zijn daarbij bepalend.
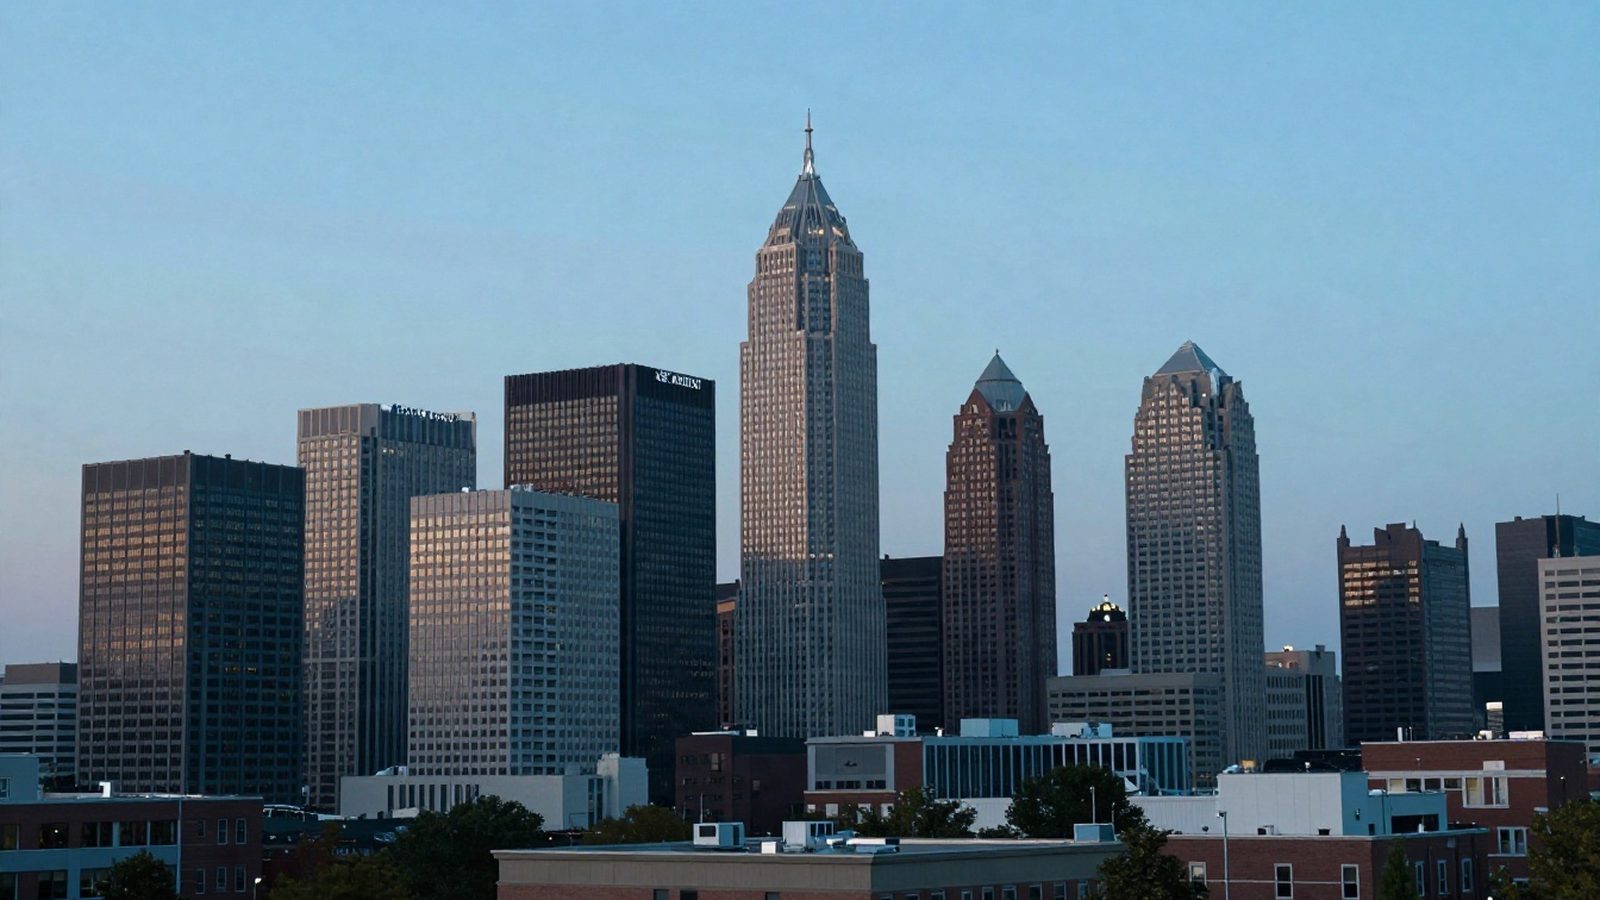
Het dreigingslandschap van Charlotte
Het grootste risico in Charlotte ligt niet bij de eigen perimeter van de bank, maar bij de honderden partijen die met haar gegevens werken. Eind 2023 compromitteerde een ransomwaregroep een externe dienstverlener die producten beheerde voor een van de grootste banken van de stad, en de bank meldde later aan tienduizenden klanten dat namen, rekeninggegevens en Social Security-nummers bij die dienstverlener mogelijk waren buitgemaakt. Daarvoor hoefde er in het eigen netwerk van de bank niets mis te gaan. Toezichthouders trekken dezelfde conclusie: de in 2023 vastgestelde interagency-richtlijn van de federale banktoezichthouders over relaties met derden verwacht dat banken beveiligingsrisico's beheersen gedurende de hele levenscyclus van een leveranciersrelatie, en de meldregel voor computerbeveiligingsincidenten verplicht banken hun primaire toezichthouder binnen 36 uur na een significant incident te informeren en verplicht dienstverleners van banken hun bankklanten te informeren. Voor de fintechs, betaalverwerkers en technologieleveranciers van Charlotte betekent dat dat de samenvatting van de penetratietest inmiddels deel uitmaakt van elke due-diligencevragenlijst van een bank. Het tweede risico is schaal. Operationele, technologie- en klantcontactcentra van banken bieden in de regio werk aan tienduizenden mensen, en hun identiteitsplatforms, privileged-access-tooling en helpdesks zijn de paden die aanvallers als eerste gebruiken. Het derde is vitale infrastructuur. In december 2022 legden gerichte beschietingen van twee elektriciteitsonderstations in Moore County, in centraal North Carolina, de stroomvoorziening van tienduizenden klanten dagenlang plat, een herinnering dat beveiliging van nutsbedrijven ook fysieke locaties, veldnetwerken en de operationele technologie daarachter omvat, en niet alleen de kantoorautomatisering. Zorginstellingen met hoofdkantoor in de regio voegen een vierde risico toe: ransomware die zich op klinische processen richt, omdat stilstand daar tot snelle beslissingen dwingt. De staat reguleert dit via de Identity Theft Protection Act, die na een datalek melding vereist aan getroffen inwoners en aan de Consumer Protection Division van de Attorney General, zonder onredelijke vertraging. Opdrachten in Charlotte leggen routinematig leveranciersverbindingen bloot met meer toegang dan het contract toestaat, serviceaccounts die worden gedeeld tussen bankapplicaties en de onderliggende platforms, helpdeskprocessen die zich laten overhalen tot een reset van credentials, en paden van IT naar OT in nuts- en industriële omgevingen die verondersteld werden gesloten te zijn.
Pentest nodig in Charlotte?
Schriftelijke scope, OSCP-gecertificeerde testers bij naam, rapport binnen een week na de laatste testdag.
Sectoren die we in Charlotte routinematig bedienen
De sectoren die de economie van Charlotte domineren, en wat een penetratietest voor elk van hen moet aantonen.
Banken & financiële instellingen
Hoofdkantoren, operationele en technologiecentra van banken, regionale en lokale banken en credit unions. Externe en interne penetratietests, tests van digitale en mobiele bankapplicaties, identity- en privileged-access-assessments, social engineering-tests van de helpdesk en red team operaties. Bewijs gemapt op de GLBA Safeguards Rule, de Interagency Guidelines Establishing Information Security Standards, het FFIEC IT Examination Handbook en NYDFS 23 NYCRR 500 voor in New York vergunde instellingen. Onze gids voor banken op /insights/penetration-testing-for-banks-and-credit-unions/ beschrijft wat toezichthouders verwachten.
Fintech, payments & dienstverleners van banken
Fintechs, betaalverwerkers, leveranciers van core- en digitaal-bankieren-systemen en de dienstverleners in de keten van banken. Handmatige webapplicatie- en API-penetratietests van onboarding-, betaal- en open-bankingstromen, review van cloudconfiguratie, en de attestation letters en samenvattende rapporten die banken bij leveranciersbeoordelingen opvragen. Bewijs gemapt op de SOC 2 Trust Services Criteria en PCI DSS v4.0.1 Requirement 11.4. Onze fintechgids op /insights/fintech-penetration-testing/ behandelt het aanvalsoppervlak.
Verzekeringen, pensioenen & vermogensbeheer
Levens- en lijfrenteverzekeraars, pensioenaanbieders en vermogensbeheerders met een hoofdkantoor of grote vestiging in Charlotte. Tests van portalen voor polishouders en deelnemers, assessments van adviseurs- en intermediair-API's, social engineering-tests van klantcontactcentra en identity-reviews. Bewijs gemapt op SEC Regulation S-P, de GLBA Safeguards Rule, de beveiligingsverwachtingen van toezichthouders op verzekeraars in de staten en SOC 2.
Energie & nutsbedrijven
Elektriciteits- en gasbedrijven, producenten, leveranciers van nettechnologie en energiedienstverleners. OT- en ICS-bewuste penetratietests met passive-first methodologie, tests van de IT/OT-grens en remote toegang, review van de architectuur van onderstations en veldnetwerken, en fysieke beveiligingsassessments onder een schriftelijke autorisatiebrief. Bewijs afgestemd op NERC CIP, NIST SP 800-82 Rev. 3 en IEC 62443.
Zorg & zorginstellingen
Atrium Health, Novant Health en de artsengroepen, laboratoria en health-tech-leveranciers om hen heen werken in meerdere staten, wat het aantal identity stores en netwerknaden vermenigvuldigt. We testen hoe ver een aanvaller komt vanuit een gecompromitteerd account van een zorgverlener, of biomedische en beeldvormingssegmenten echt gescheiden zijn van het kantoornetwerk, en hoe kwetsbaar patiëntportalen en plannings-API's zijn. De resultaten ondersteunen de evaluatienorm uit HIPAA en de meldplicht van de staat; /insights/hipaa-penetration-testing/ legt scope en frequentie uit.
Industrie, retail & luchtvaart
Hoofdkantoren in industriële technologie, staal en maakindustrie, bouwmarkt- en retailgroepen, motorsport- en logistieke bedrijven, en luchtvaart- en luchthavenpartijen. Tests van het externe aanvalsoppervlak en van webapplicaties, e-commerce- en kassatests onder PCI DSS, review van OT-segmentatie voor fabrieken en distributiecentra, en CMMC 2.0-readinesstests waar defensiecontracten van toepassing zijn.
Compliance-frameworks waarvoor we rapporteren
In Charlotte blijft een pentestrapport zelden binnen het securityteam. Banken geven het aan inspecteurs, dienstverleners geven een samenvatting aan de banken die op hen vertrouwen, en nutsbedrijven dienen bewijs in onder NERC CIP. Daarom leveren we een testverklaring en attestation letter voor externe lezers, een executive summary voor het bestuur, een reproduceerbaar technisch rapport voor engineers en een remediation tracker die de afhandeling aantoont. Voor de context van de hele staat, inclusief Raleigh en de Research Triangle, zie onze pagina over North Carolina op /nl/north-carolina/.
- North Carolina Identity Theft Protection Act (N.C. Gen. Stat. 75-60 en volgende): melding aan getroffen inwoners en aan de Consumer Protection Division van de Attorney General zonder onredelijke vertraging, en veilige vernietiging van persoonsgegevens
- GLBA Safeguards Rule (16 CFR Part 314) en de Interagency Guidelines Establishing Information Security Standards voor banken
- FFIEC IT Examination Handbook en de Interagency Guidance on Third-Party Relationships: Risk Management uit 2023
- Computer-Security Incident Notification Rule: melding aan de primaire federale toezichthouder binnen 36 uur na een meldingsplichtig incident, en melding door dienstverleners aan hun bankklanten
- SEC Regulation S-P zoals in 2024 gewijzigd, en Form 8-K Item 1.05 voor de melding van materiële cybersecurity-incidenten door beursgenoteerde banken, verzekeraars en industriële bedrijven
- De cybersecurityregeling van het New York DFS, 23 NYCRR 500.5, voor instellingen in Charlotte met een charter of vergunning in New York
- NERC CIP-betrouwbaarheidsstandaarden voor cyberassets van het hoogspanningsnet
- Evaluatieplicht uit de HIPAA Security Rule (45 CFR 164.308(a)(8)) voor zorginstellingen en hun business associates
- PCI DSS v4.0.1 penetratie- en segmentatietests (Requirement 11.4) voor retail-, e-commerce- en kaartuitgifteomgevingen
- SOC 2 Trust Services Criteria, de rapporten die banken opvragen bij fintechs en dienstverleners
- Verwachtingen van Federal Reserve, OCC en FDIC over onafhankelijke tests van informatiebeveiligingsprogramma's
- NIST SP 800-115 voor planning, uitvoering en rapportage van tests
Diensten geleverd voor opdrachten in Charlotte
Dezelfde diensten van HackersHub, gescoped voor bankinspecteurs, vendor-riskteams en netbeheerders.
Zie ook:Penetratietest in North CarolinaPenetratietest in AtlantaPenetratietest in Verenigde Staten
Waarom organisaties in Charlotte kiezen voor HackersHub
Kopers in Charlotte stellen meestal eerst twee vragen: wie voert de tests echt uit, en waar zitten zij? Het antwoord: een team van praktijkmensen uit Amsterdam, in 2015 in Nederland opgericht, met meer dan 2.500 afgeronde beveiligingsopdrachten en zonder kantoor in de Verenigde Staten. Applicatie-, API-, mobiele, cloud- en externe tests voeren we remote uit vanuit Nederland. Intern netwerk, Active Directory, wifi, OT en fysiek werk gebeurt in Uptown, SouthPark, Ballantyne of waar de systemen ook staan, door testers die daarvoor afreizen, met geselecteerde Amerikaanse delivery partners ernaast wanneer een bank of nutsbedrijf dat liever heeft. HackersHub bedient Amerikaanse klanten al zo en bereidt een volwaardige toetreding tot de Amerikaanse markt voor in het eerste kwartaal van 2027. Michael van Mameren (OSCP) is engagement lead; elke tester is OSCP-gecertificeerd en het team omvat OSWE- en CREST-houders. Rapporten worden opgesteld tegen GLBA, FFIEC, NERC CIP, HIPAA, PCI DSS en SOC 2, een attestation letter voor leveranciersbeoordelingen is op verzoek beschikbaar, bevindingen vanaf medium worden binnen 90 dagen hertest, en een senior tester plant uw scoping-call op Eastern Time binnen één werkdag. Voor Nederlandse moederbedrijven, bijvoorbeeld banken en verzekeraars die onder DORA vallen, schrijven we het rapport tweetalig.
Veelgestelde vragen: Charlotte
Klaar om Uw Systemen te Beveiligen?
Vraag een offerte aan voor uw penetratietestbehoeften.