Penetratietest in New Jersey
HackersHub voert offensieve beveiligingsopdrachten uit voor organisaties in heel New Jersey: de farmacorridor van New Brunswick en Rahway tot Princeton, thuisbasis van Johnson & Johnson, Merck en Bristol Myers Squibb; de handels-, operations- en datacenterbackoffices van Jersey City en de financiële hoofdkantoren van Newark, waaronder Prudential; ADP, Cognizant en Verizon in het noorden; Hackensack Meridian Health en RWJBarnabas Health; en het logistieke complex Port Newark-Elizabeth. Opdrachten zijn hands-on en worden geleid door testers met OSCP, OSWE of CREST, die vanuit Amsterdam werken en naar laboratoria, fabrieken en datacenters in New Jersey komen wanneer de scope niet via het netwerk bereikbaar is. Voor Amerikaanse organisaties en voor Europese concerns met een Amerikaanse dochter in de staat.
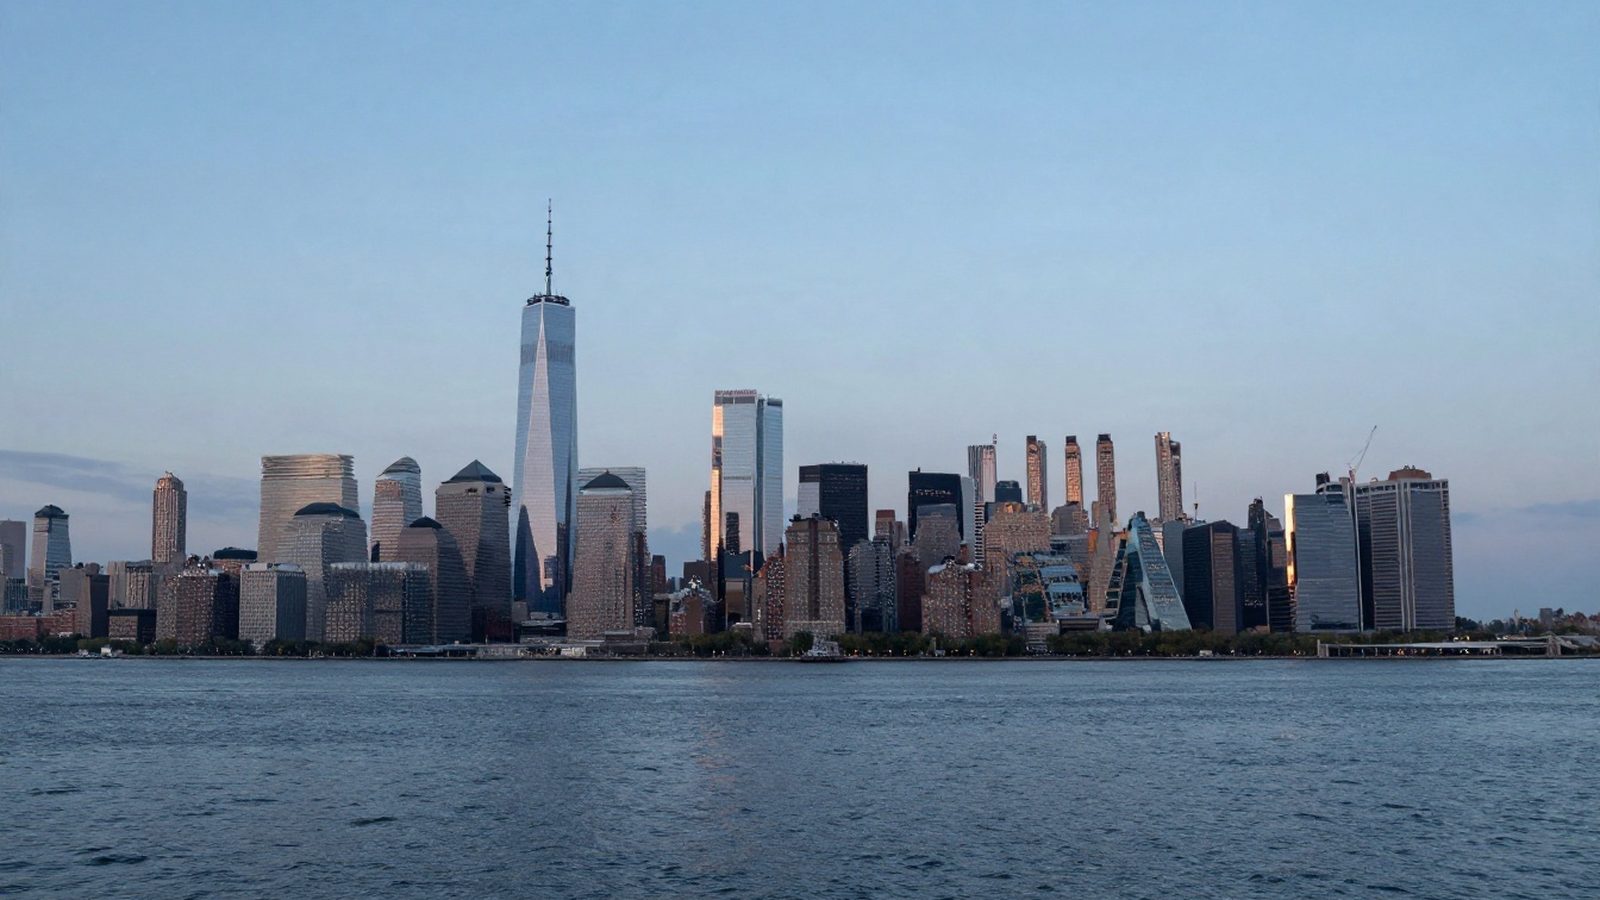
Het dreigingslandschap van New Jersey
New Jersey bundelt een onevenredig groot deel van de kritieke Amerikaanse bedrijfsvoering in een kleine, dichtbevolkte staat. De farma- en life-sciencescorridor beheert onderzoeksdata, resultaten van klinische studies en productieprocessen waar staatsgelieerde groepen al jaren op mikken, en kent ook het meest aangehaalde voorbeeld van nevenschade in de sector: in juni 2017 verstoorde de NotPetya-wiper, verspreid via een gecompromitteerde update van Oekraïense boekhoudsoftware, onderzoeks-, productie- en verkoopsystemen bij Merck, dat de aanval later noemde als een van de oorzaken van een flinke tegenvaller in zijn resultaten. Jersey City en de waterkant huisvesten de operations-, afwikkelings- en datacenterfuncties die Wall Street-bedrijven naar de overkant van de Hudson verplaatsten, waar business email compromise, misbruik van bevoorrechte toegang en inbraken via leveranciers gevolgen hebben voor de hele markt. Noord-New Jersey voegt salaris- en HR-verwerking, IT-dienstverlening en hoofdkantoren van telecombedrijven toe, waarvan de platformen in duizenden klantomgevingen draaien, wat ze tot aantrekkelijke doelwitten in de toeleveringsketen maakt. Zorgnetwerken zoals Hackensack Meridian Health en RWJBarnabas Health blijven een geliefd ransomwaredoelwit, omdat uitval in een ziekenhuis zich vertaalt in omgeleide ambulances en geannuleerde ingrepen, en Port Newark-Elizabeth, het drukste containercomplex aan de oostkust, is afhankelijk van terminal- en partnersystemen die een aanvaller kan gebruiken om lading stil te leggen. De regelgeving is inmiddels alomvattend. De New Jersey Data Privacy Act geldt sinds 15 januari 2025 en verplicht verwerkingsverantwoordelijken persoonsgegevens te beschermen met passende administratieve, technische en fysieke maatregelen en data protection assessments uit te voeren voor verwerkingen met een hoog risico; de Division of Consumer Affairs heeft uitvoeringsregels voorgesteld. De meldwet van New Jersey kent bovendien een ongebruikelijke stap: een bedrijf moet een datalek eerst melden aan de Division of State Police, en pas daarna de getroffen klanten informeren. In New Jersey vinden we opdracht na opdracht laboratorium- en productienetwerken die bereikbaar zijn vanuit de kantoor-IT, permanente toegang van leveranciers tot platformen die klantgegevens verwerken, geërfde domeinvertrouwensrelaties uit overnames, en cloudomgevingen die onderzoekspartners nog lang na het einde van een samenwerking delen.
Pentest nodig in New Jersey?
Schriftelijke scope, OSCP-gecertificeerde testers bij naam, rapport binnen een week na de laatste testdag.
Sectoren in New Jersey binnen scope
Door de dichte mix van gereguleerde sectoren in New Jersey raken de meeste scopes aan minstens twee regelsets; hieronder ziet u waar we beginnen.
Farma, life sciences & medische technologie
Onderzoeks-, productie- en commerciële locaties in de corridor van New Brunswick, Rahway, Princeton en Morris County, biotech-startups, contract research- en productieorganisaties, en fabrikanten van medische hulpmiddelen. Segmentatietests van laboratorium- en instrumentnetwerken, cloud- en identity-assessments van onderzoeksomgevingen, red team operaties gericht op IP-diefstal, en rapportage afgestemd op 21 CFR Part 11, GxP-wijzigingsbeheer en FDA section 524B voor cyber devices.
Financiële operaties, handel & verzekeringen
Operations- en datacenterbackoffices in Jersey City en Newark, brokers, vermogensbeheerders, verzekeraars en betaalverwerkers. Externe, interne en cloudpentests, assessments van identiteiten en bevoorrechte toegang, tests van handels- en afwikkelingsapplicaties, en phishing simulaties gericht op weerbaarheid tegen BEC. Bewijs afgestemd op SEC Regulation S-P, het FFIEC IT Examination Handbook, de GLBA Safeguards Rule en, waar een vergunning in New York geldt, de cybersecurityregeling van NYDFS.
Salarisverwerking, IT-dienstverlening & telecom
Salaris- en HR-verwerkers, IT- en BPO-dienstverleners, telecomaanbieders en de SaaS-platformen van Noord- en Midden-New Jersey. Tests van isolatie tussen tenants, handmatige pentests van webapplicaties en API's, controle van cloudconfiguraties, en red team operaties gericht op de support- en beheerroutes die klantomgevingen bereiken. Bewijs voor de SOC 2 Trust Services Criteria voor zakelijke klanten.
Zorgnetwerken & zorg
Ziekenhuisnetwerken in Hackensack, New Brunswick, Newark, Camden en aan de kust, artsengroepen en de health-tech-leveranciers die hen bedienen. Bewijs voor de technische evaluatie onder de HIPAA Security Rule (45 CFR 164.308(a)(8)), segmentatietests van klinische netwerken en medische apparatuur, een identity-gedreven methodologie over samengevoegde directories, en breach-readiness afgestemd op de meldvolgorde van New Jersey.
Havens, logistiek & distributie
Terminaloperators, expediteurs, distributiecentra langs de New Jersey Turnpike en de vervoerders die hen bedienen. Review van IT/OT-segmentatie over terminal- en magazijnsystemen, tests van partnerkoppelingen en EDI, assessments van remote toegang voor leveranciers, en rapportage die aansluit op de maritieme cybersecurity-eisen van de US Coast Guard voor gereguleerde faciliteiten.
Defensie, nutsbedrijven & publieke sector
Defensie- en luchtvaartleveranciers rond Picatinny Arsenal, Joint Base McGuire-Dix-Lakehurst en Moorestown, elektriciteits-, gas- en waterbedrijven onder toezicht van de Board of Public Utilities, en overheidsinstanties, counties en universiteiten. Readiness-tests voor CMMC 2.0 Level 2 tegen NIST SP 800-171, tests van de IT/OT-grens bij nutsbedrijven, en tests van de externe perimeter, webapplicaties en Active Directory afgestemd op NIST SP 800-53 Rev. 5.
Kaders waarop rapporten voor New Jersey zijn afgestemd
Scopes in New Jersey moeten vaak tegelijk een privacytoezichthouder, een sectorinspecteur en een Europees moederbedrijf tevredenstellen. De oplevering is daarop gebouwd: managementsamenvatting, aanvalsverhaal, bevindingen met CVSS-score en bewijs en een gerangschikt herstelplan, gevolgd door een hertest van bevindingen vanaf medium binnen 90 dagen.
- New Jersey Data Privacy Act (N.J.S.A. 56:8-166.4 e.v.), van kracht sinds 15 januari 2025, gehandhaafd door de Attorney General en de Division of Consumer Affairs
- Meldbepalingen van de New Jersey Identity Theft Prevention Act (N.J.S.A. 56:8-161 tot 56:8-163): melding aan de Division of State Police voordat getroffen klanten worden geïnformeerd
- Cybersecurity-eisen van de New Jersey Board of Public Utilities voor gereguleerde elektriciteits-, gas- en waterbedrijven
- Toezicht van het New Jersey Department of Banking and Insurance op banken en verzekeraars met een staatsvergunning
- Wijzigingen van SEC Regulation S-P (2024) en de SEC-regels voor openbaarmaking van cyberincidenten door beursgenoteerde bedrijven
- GLBA Safeguards Rule en FFIEC-richtsnoeren voor kredietverstrekkers en betaalverwerkers
- Technische evaluatie onder HIPAA (45 CFR 164.308(a)(8)) voor ziekenhuizen en hun leveranciers
- 21 CFR Part 11, GxP-wijzigingsbeheer en FDA section 524B voor gereguleerd onderzoek, productie en cyber devices
- Cybersecurity-eisen van de US Coast Guard voor het maritieme transport (33 CFR Part 101)
- CMMC Level 2 voor DoD-leveranciers die CUI verwerken (NIST SP 800-171)
- PCI DSS 4.0.1, penetratietesten (11.4), waar kaartgegevens worden verwerkt
- SOC 2-monitoringcriteria CC7.1 en CC7.4
- NIST SP 800-53 Rev. 5 CA-8 en de testgids NIST SP 800-115
Onze diensten in New Jersey
De meeste programma's in New Jersey combineren een penetratietest met phishing simulatie of red teaming; elke opdracht uit de catalogus hieronder wordt afzonderlijk gescoped.
Zie ook:Penetratietest in New YorkPenetratietest in PhiladelphiaPenetratietest in staat New York
Wat teams in New Jersey aan HackersHub hebben
Een groot deel van de farma-, technologie- en financiële werkgevers in New Jersey rapporteert aan een moederbedrijf in Europa, en daar komt HackersHub vandaan. De firma is in 2015 in Nederland opgericht, heeft haar hoofdkantoor in Amsterdam en rondde ruim 2.500 opdrachten af. Hetzelfde rapport kan in het Engels en het Nederlands worden geschreven, zodat één test zowel een Amerikaanse privacytoezichthouder als een Europees moederbedrijf onder NIS2 of DORA bedient. Een kantoor in de VS is er niet. Scope die via het netwerk bereikbaar is, het grootste deel van het applicatie-, API-, cloud- en perimeterwerk, wordt vanuit Amsterdam uitgevoerd; laboratorium-, fabrieks-, terminal-, intern netwerk- en fysiek werk doen testers ter plaatse in Newark, Jersey City, Princeton of waar de systemen staan, waar nuttig met zorgvuldig geselecteerde Amerikaanse uitvoeringspartners. De planning volgt Eastern Time. Testers hebben minimaal OSCP, OSWE- en CREST-houders nemen het specialistische werk voor hun rekening, en Michael van Mameren (OSCP) is engagement lead. HackersHub plant de volledige toetreding tot de Amerikaanse markt voor het eerste kwartaal van 2027, en elke opdracht in New Jersey wordt op maat geoffreerd.
Veelgestelde vragen: New Jersey
Klaar om Uw Systemen te Beveiligen?
Vraag een offerte aan voor uw penetratietestbehoeften.